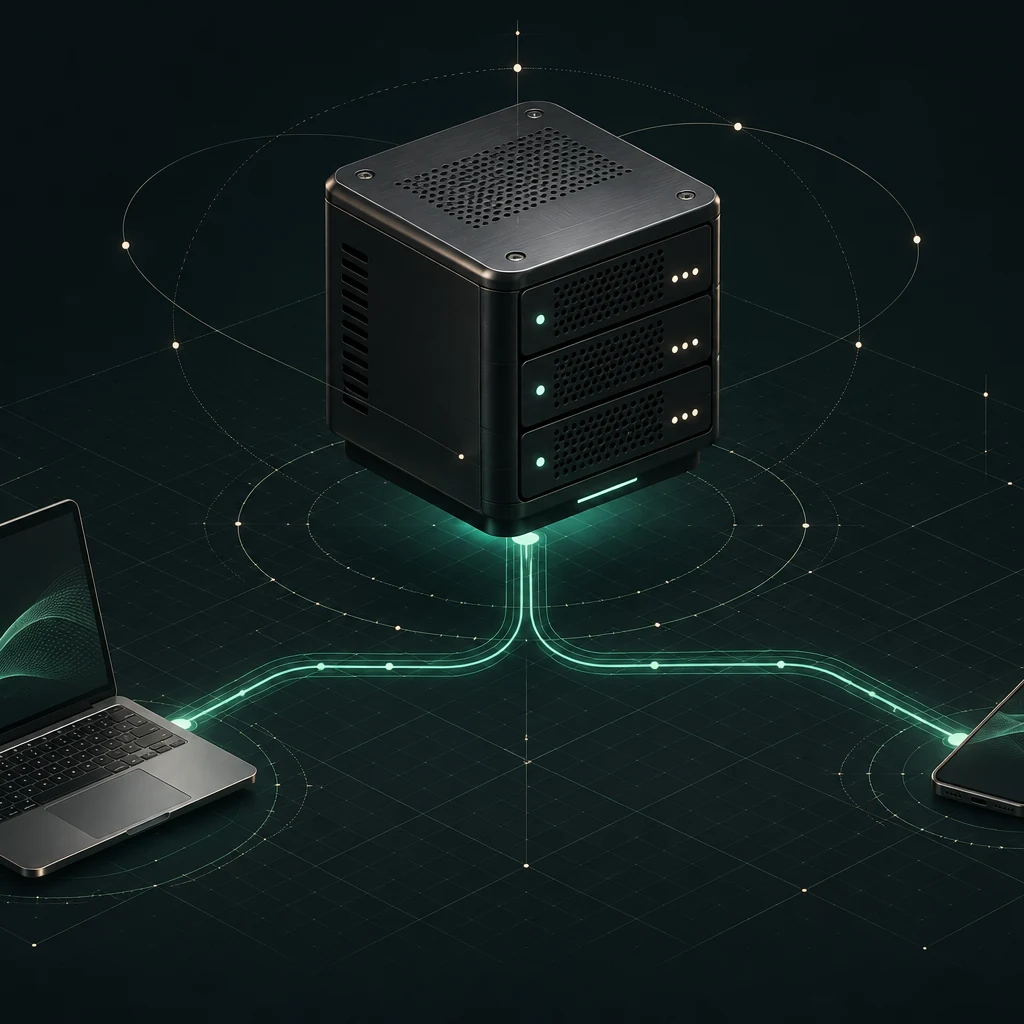
Fechou a tampa?
O processo depende da sua máquina acordada, conectada e disponível.
agente: offline
Uma agente viva na VPS Oracle.
Você no Telegram. O SSH dentro da tailnet.
$ ssh opc@100.83.142.44
Conexão pela tailnet. Porta 22 pública fechada.
$ systemctl --user is-active hermes-gateway
active _
O LLM fala. O
harness
dá ferramentas para agir.
O servidor mantém a Naima acordada.
Um relato de implementação, com os erros que apareceram e os ajustes que fizeram funcionar. Os comandos são exemplos para você adaptar à sua VPS.
O agente no laptop para quando você fecha a tampa ou a máquina dorme. Na VPS, ela fica viva 24h e você conversa com ela de qualquer lugar pelo Telegram.
O processo depende da sua máquina acordada, conectada e disponível.
agente: offline
O runtime fica no servidor. Seu celular é a interface, via Telegram.
agente: disponível 24h
Você aluga uma máquina virtual dentro de um computador físico compartilhado. Tem sistema e recursos próprios para administrar.
Máquinas virtuais, rede, discos e APIs sob demanda. A OCI é uma cloud; a VPS da demo é uma VM dentro dela.
O hardware físico fica reservado para você. Dá mais controle, costuma custar mais e ainda exige manutenção.
Crie uma conta trial com créditos. Nesta demo, usamos Oracle Linux 9.8 e o shape AMD VM.Standard.E5.Flex.
SKILL.md
ensinam compute, network, quotas, custo e capacity ao agente. O catálogo pode crescer entre versões.
SKILL.md
orienta o restante; o agente passa a ter instruções específicas para trabalhar na OCI.
“Instale as skills de https://github.com/jazzautomations/oci-agent-skills. Leia as instruções do repositório e confira quais skills ficaram disponíveis.”Abrir OCI Agent Skills no GitHub
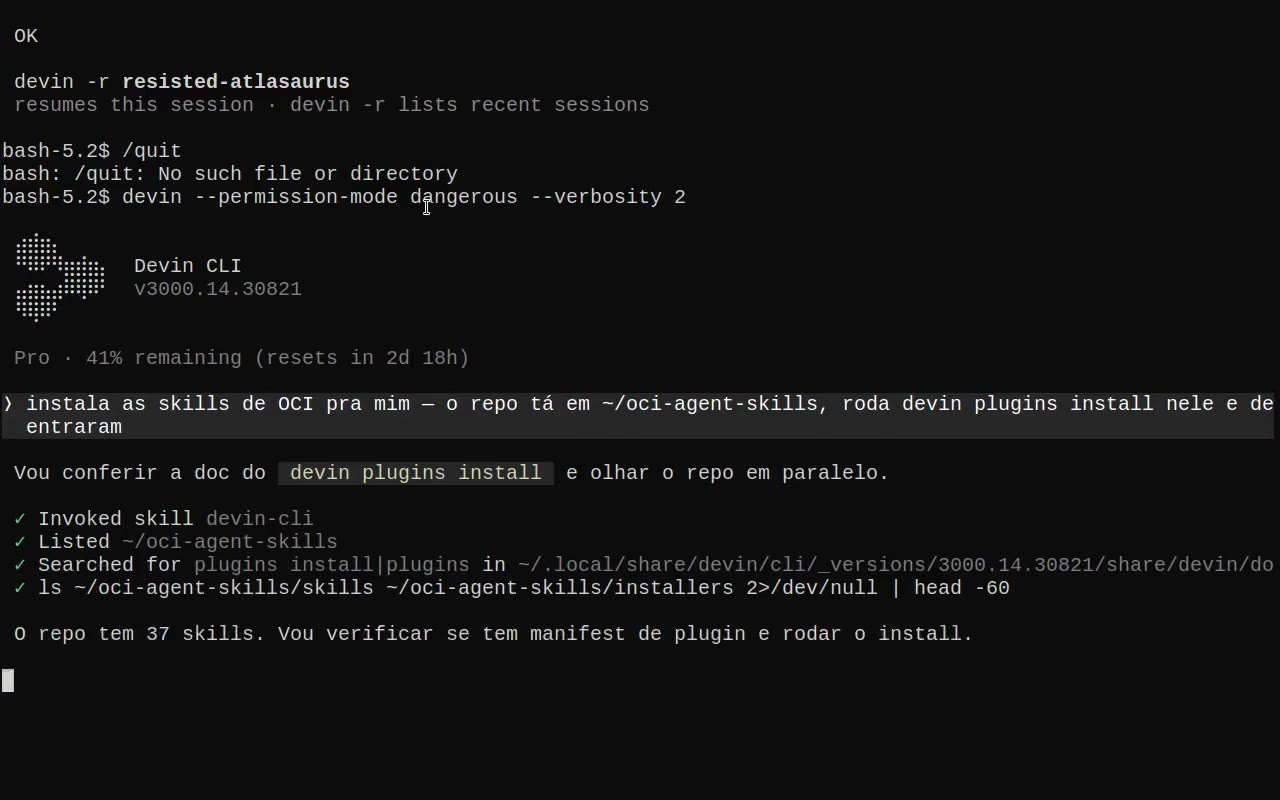
Funciona no trial. O teto escondido observado foi de aproximadamente 6 OCPU / 96 GB por instância .
Nas tentativas da demo em
us-chicago-1
, retornou sempre
OUT_OF_HOST_CAPACITY
.
us-chicago-1
.
10.0.0.0/16
, Internet Gateway e rota
0.0.0.0/0 → IGW
.
10.0.0.0/24
. Em Compute, escolha Oracle Linux 9.8, E5.Flex e sua chave SSH.
SEU_IP/32
). Essa regra será removida no capítulo 4.
Os comandos abaixo são equivalentes para uma
rede nova e dedicada à demo
. Substitua os campos marcados. A CLI precisa estar autenticada (
oci setup config
) ou use o Cloud Shell.
# No seu computador ou no OCI Cloud Shell, com OCI CLI autenticada.
# OCID = identificador do recurso. Copie o do seu compartment no console.
export OCI_CLI_REGION=us-chicago-1
export COMPARTMENT_ID='ocid1.compartment.oc1..SUBSTITUA'

# 1. VCN: a rede privada que contém a VPS.
VCN_ID=$(oci network vcn create \
  --compartment-id "$COMPARTMENT_ID" \
  --cidr-block 10.0.0.0/16 --display-name naima-vcn \
  --query 'data.id' --raw-output)

# 2. Internet Gateway: saída da VCN para a internet.
IGW_ID=$(oci network internet-gateway create \
  --compartment-id "$COMPARTMENT_ID" --vcn-id "$VCN_ID" \
  --is-enabled true --display-name naima-igw \
  --query 'data.id' --raw-output)

# 3. Descubra a tabela de rotas padrão da VCN.
RT_ID=$(oci network vcn get --vcn-id "$VCN_ID" \
  --query 'data."default-route-table-id"' --raw-output)

# 4. Tudo que não for local (0.0.0.0/0) sai pelo IGW.
oci network route-table update --rt-id "$RT_ID" \
  --route-rules "[{\"destination\":\"0.0.0.0/0\",\"destinationType\":\"CIDR_BLOCK\",\"networkEntityId\":\"$IGW_ID\"}]"

# 5. Subnet pública: permite atribuir IP público à instância.
SUBNET_ID=$(oci network subnet create \
  --compartment-id "$COMPARTMENT_ID" --vcn-id "$VCN_ID" \
  --cidr-block 10.0.0.0/24 --route-table-id "$RT_ID" \
  --prohibit-public-ip-on-vnic false --display-name naima-public \
--query 'data.id' --raw-output)# Na MESMA sessão da CLI: escolha AD e imagem da região.
oci iam availability-domain list --compartment-id "$COMPARTMENT_ID"
oci compute image list --compartment-id "$COMPARTMENT_ID" \
--operating-system 'Oracle Linux' --operating-system-version '9.8' \
--shape VM.Standard.E5.Flex --all
# Copie o nome do AD e o OCID da imagem Oracle Linux 9.8 x86.
export AD='SUBSTITUA_PELO_NOME_DO_AD'
export IMAGE_ID='ocid1.image.oc1.us-chicago-1.SUBSTITUA'
# Exemplo conservador: 1 OCPU / 16 GB, shape PAGO usando créditos.
# A chave pública deve existir no computador que executa a CLI.
oci compute instance launch \
--compartment-id "$COMPARTMENT_ID" --availability-domain "$AD" \
--display-name naima-vps --shape VM.Standard.E5.Flex \
--shape-config '{"ocpus":1,"memoryInGBs":16}' \
--image-id "$IMAGE_ID" --subnet-id "$SUBNET_ID" \
--assign-public-ip true --ssh-authorized-keys-file ~/.ssh/id_ed25519.pub \
--wait-for-state RUNNING
Espere a instância ficar
RUNNING
; copie o IP público em Compute → Instance → Primary VNIC. Acesse com
ssh opc@IP_PUBLICO
. Ainda não feche a porta pública.
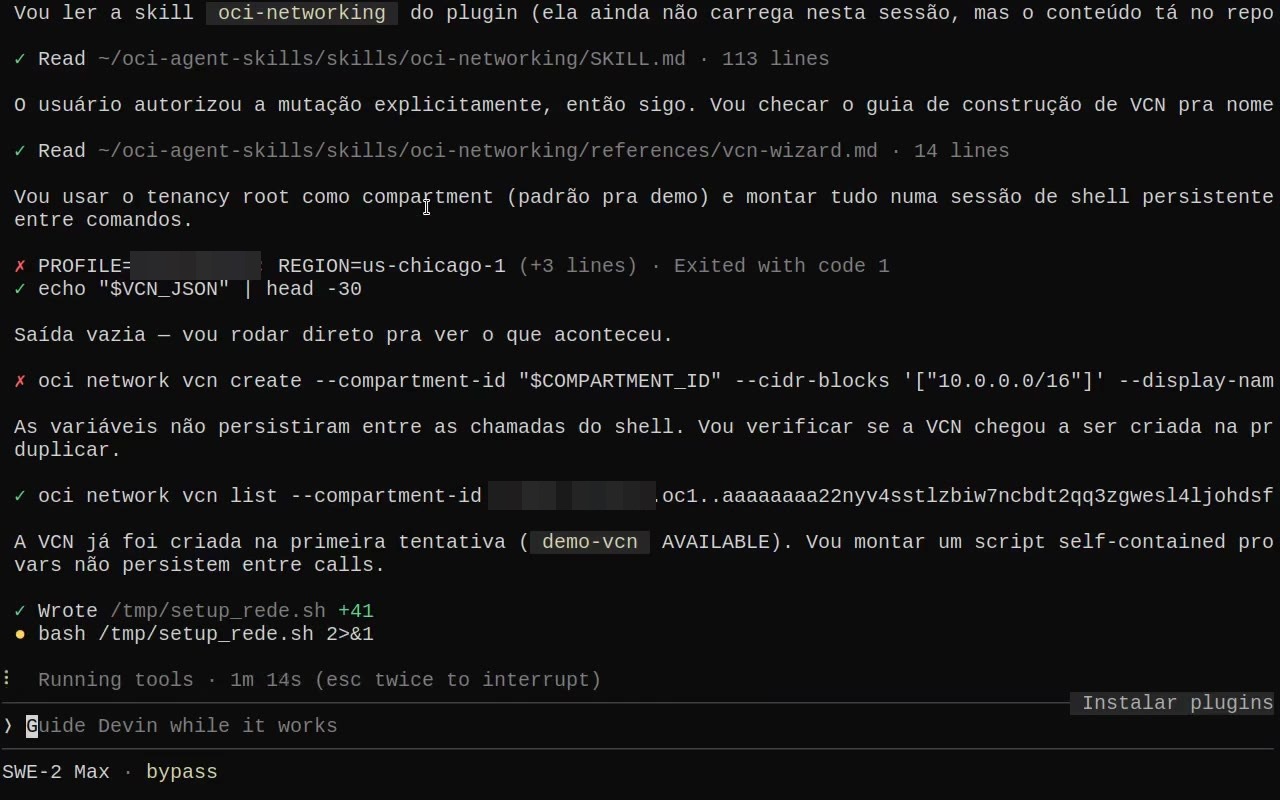
Tailscale cria uma rede privada entre os seus dispositivos. Instale na VPS e também no computador de onde você fará a administração.
100.x
dentro da faixa
100.64.0.0/10
.
┌─ LAPTOP ───────────────┐       ┌─ VPS ORACLE ──────────┐
│ seu computador        │       │ naima-oracle         │
│ 100.x · MagicDNS      ├───┬───┤ 100.83.142.44        │
└───────────────────────┘   │   └──────────────────────┘
                     ┌─────┴──────┐
                     │  TAILNET   │
                     │ WireGuard  │
                     └─────┬──────┘
                     ┌─────┴─────────────────────┐
                     │ CELULAR · 100.x           │
                     │ você, de qualquer lugar   │
                     └───────────────────────────┘
 P2P direto quando possível / DERP retransmite se necessário
curl -fsSL https://tailscale.com/install.sh | sh
sudo tailscale up
# Abra o link exibido e autorize esta máquina na sua conta.
tailscale ip -4
tailscale status
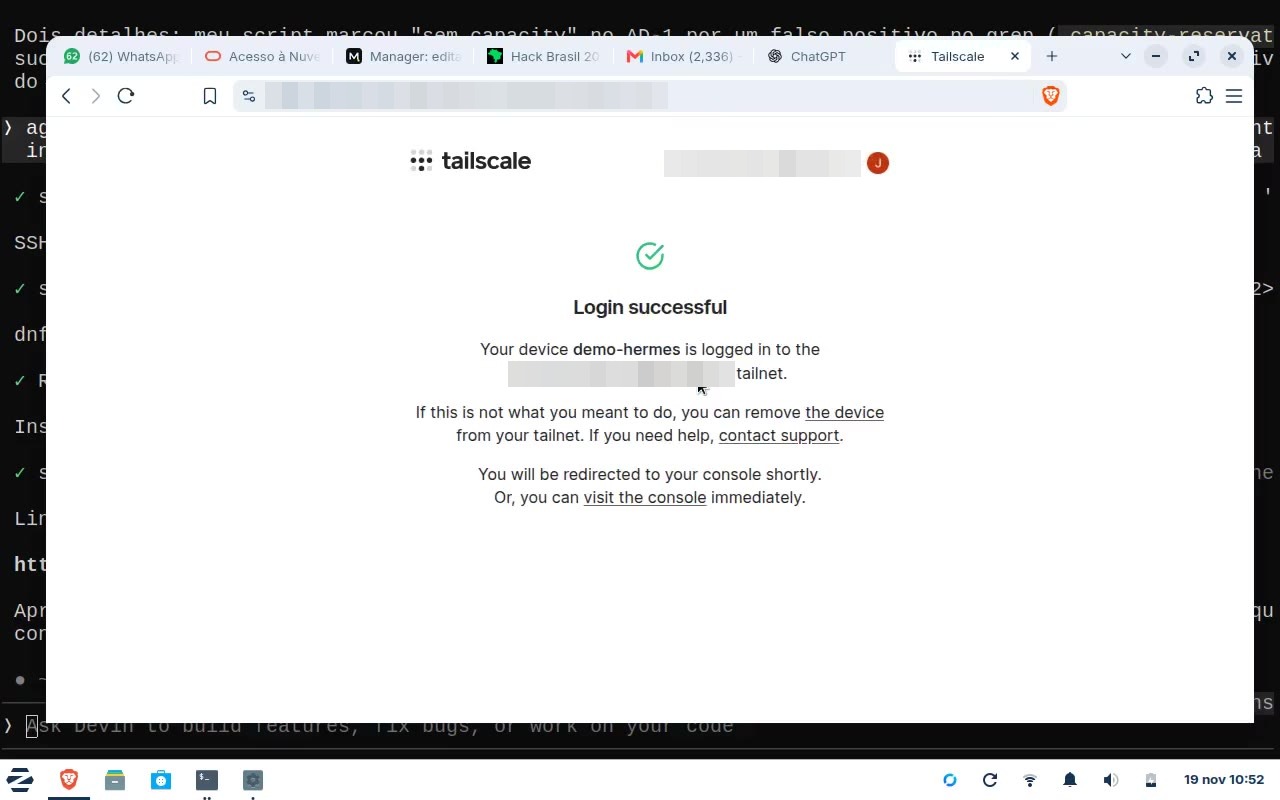
Se a tailnet exigir aprovação de dispositivos, aprove a VPS no
admin console do Tailscale
. O nó ganha um endereço
100.x
. Na demo:
100.83.142.44
.
# Abra uma NOVA sessão e confirme o acesso antes do lockdown.
ssh opc@100.83.142.44
# Use o IP retornado por tailscale ip -4 na SUA VPS.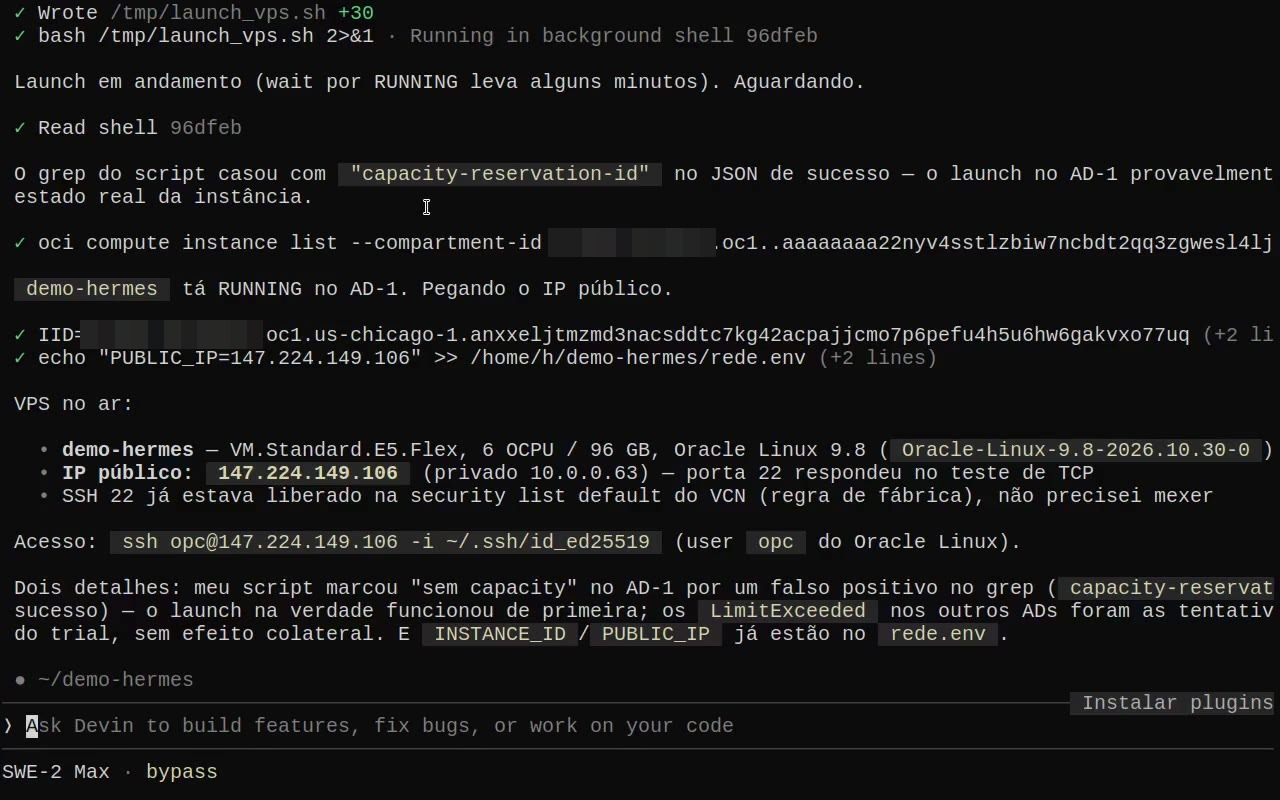
tailscale status
mostra direct ou relay;
tailscale ping NOME_DA_VPS
ajuda no diagnóstico.
tag:server
, agrupam máquinas por função.
tailscale serve
disponibiliza um serviço à tailnet.
tailscale funnel
publica um serviço local na internet por um endereço HTTPS.
PRIVADO Dispositivo da tailnet → Serve → serviço local
PÚBLICO Internet → Vercel → Funnel → site local
Para aprofundar: tailnet e WireGuard , MagicDNS , Serve , Funnel , ACLs e Tailscale SSH .
Na security list da subnet, remova o ingress TCP/22 da internet. Ficam somente UDP/41641, usado pelo WireGuard do Tailscale, e ICMP.
TCP 22 · internet → SSH
UDP 41641 · Tailscale
ICMP · diagnóstico de rede
TCP 22 · internet → SSH
UDP 41641 · Tailscale
ICMP · diagnóstico de rede
# Na sessão OCI CLI do capítulo 2, recupere a security list padrão.
SL_ID=$(oci network vcn get --vcn-id "$VCN_ID" \
  --query 'data."default-security-list-id"' --raw-output)

# Confira e guarde localmente a configuração antes de substituir ingress.
oci network security-list get --security-list-id "$SL_ID" > security-list-antes.json

# Só faça isso DEPOIS de testar uma nova sessão SSH pela tailnet.
# A lista abaixo SUBSTITUI todas as regras de entrada desta security list.
# Protocolo 17 = UDP. Protocolo 1 = ICMP.
oci network security-list update --security-list-id "$SL_ID" \
  --ingress-security-rules '[
    {"source":"0.0.0.0/0","sourceType":"CIDR_BLOCK","protocol":"17","isStateless":false,"udpOptions":{"destinationPortRange":{"min":41641,"max":41641}}},
    {"source":"0.0.0.0/0","sourceType":"CIDR_BLOCK","protocol":"1","isStateless":false,"icmpOptions":{"type":3,"code":4}},
    {"source":"10.0.0.0/16","sourceType":"CIDR_BLOCK","protocol":"1","isStateless":false,"icmpOptions":{"type":3}}
  ]'
# Egress não é alterado: mantenha a saída permitida.
O exemplo mantém ICMP tipo 3/código 4 da internet e tipo 3 dentro da VCN, para sinalização de rede. Não abre ping público. No console: Networking → VCN → Subnet → Security Lists → Ingress Rules.
# Substitua pelo IP público real da sua VPS.
ssh -o ConnectTimeout=8 opc@IP_PUBLICO
# Esperado: Connection timed out

ssh -o ConnectTimeout=8 opc@100.83.142.44
# Esperado: sessão SSH aberta pela tailnet.
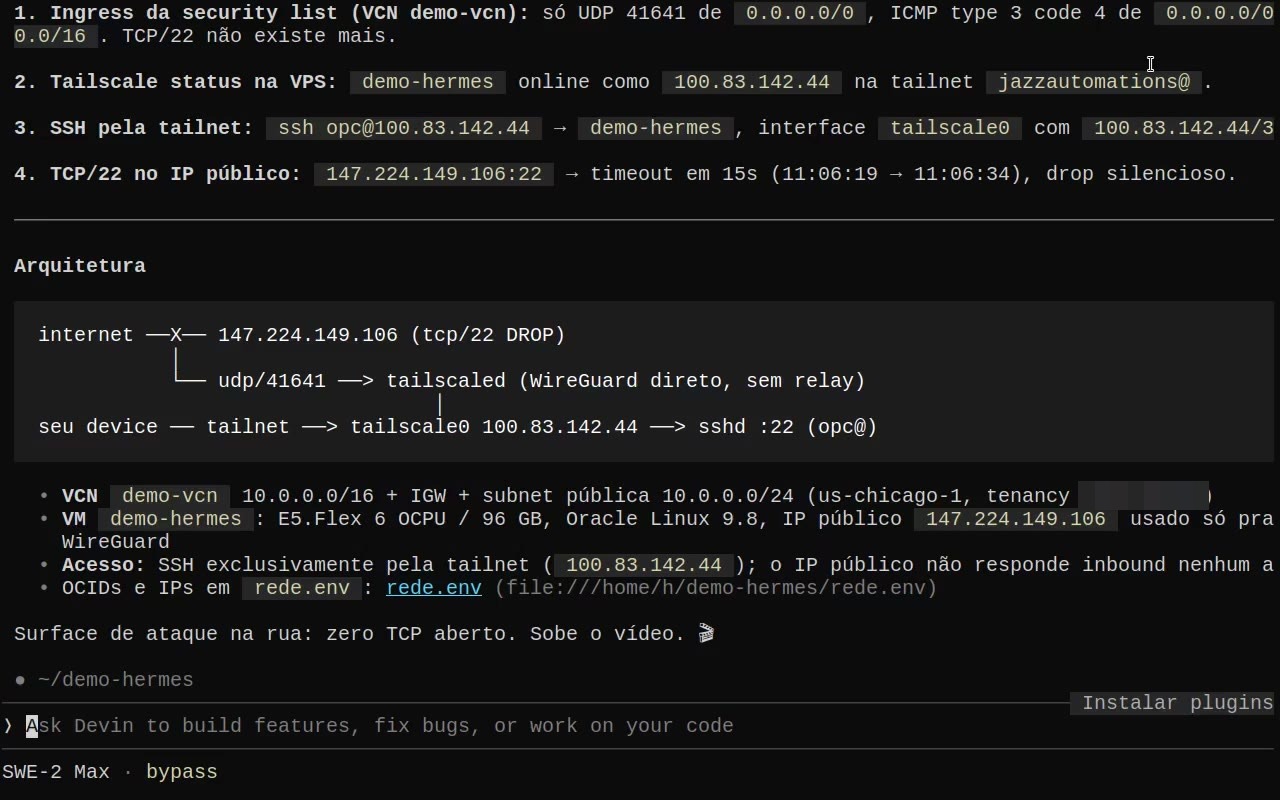
“Dark host” aqui descreve o SSH invisível à rua; a demo ainda mantém IP público, UDP/41641 e ICMP selecionado.
[SEM JARGÃO] LLM é o modelo de linguagem: o programa que interpreta seu pedido e gera texto. Runtime é o software em execução; harness conecta esse modelo às ferramentas.
┌────────┐     ┌──────┐     ┌──────────┐
│ Pensar ├────>│ Agir ├────>│ Observar │
└────┬───┘     └──────┘     └─────┬────┘
     └────────── repetir <───────┘
Conecta o modelo às ferramentas, mantém o loop e integra os canais da Naima.
SOUL.md dá voz e identidade. AGENTS.md define limites e modo de trabalho.
Memória guarda contexto entre tarefas. Skills carregam conhecimento específico quando necessário.
Hermes Agent é o runtime open source da Nous Research. Ele conecta modelo, ferramentas, skills e canais de mensagem.
Fonte oficial:
NousResearch/hermes-agent
. Nesta instalação ele roda como
root
, em
/usr/local/lib/hermes-agent
. A casa da agente é
HERMES_HOME=/root/.hermes
.
# Na VPS, entre como root. Oracle Linux usa dnf, não apt.
sudo -i
dnf install -y git curl gcc gcc-c++ make python3 python3-pip
curl -LsSf https://astral.sh/uv/install.sh | sh
export PATH="/root/.local/bin:$PATH"
export HERMES_HOME=/root/.hermes

# Runtime open source oficial.
git clone https://github.com/NousResearch/hermes-agent.git /usr/local/lib/hermes-agent
cd /usr/local/lib/hermes-agent
export UV_NO_CONFIG=1 HERMES_SETUP_NONINTERACTIVE=1
bash setup-hermes.sh

# O setup deve produzir venv/bin/hermes. Confira antes do wrapper.
test -x /usr/local/lib/hermes-agent/venv/bin/hermes

cat > /usr/local/bin/hermes <<'WRAPPER'
#!/usr/bin/env bash
unset PYTHONPATH PYTHONHOME
export HERMES_HOME=/root/.hermes
exec /usr/local/lib/hermes-agent/venv/bin/hermes "$@"
WRAPPER
chmod +x /usr/local/bin/hermes
mkdir -p /root/.hermes
hermes --version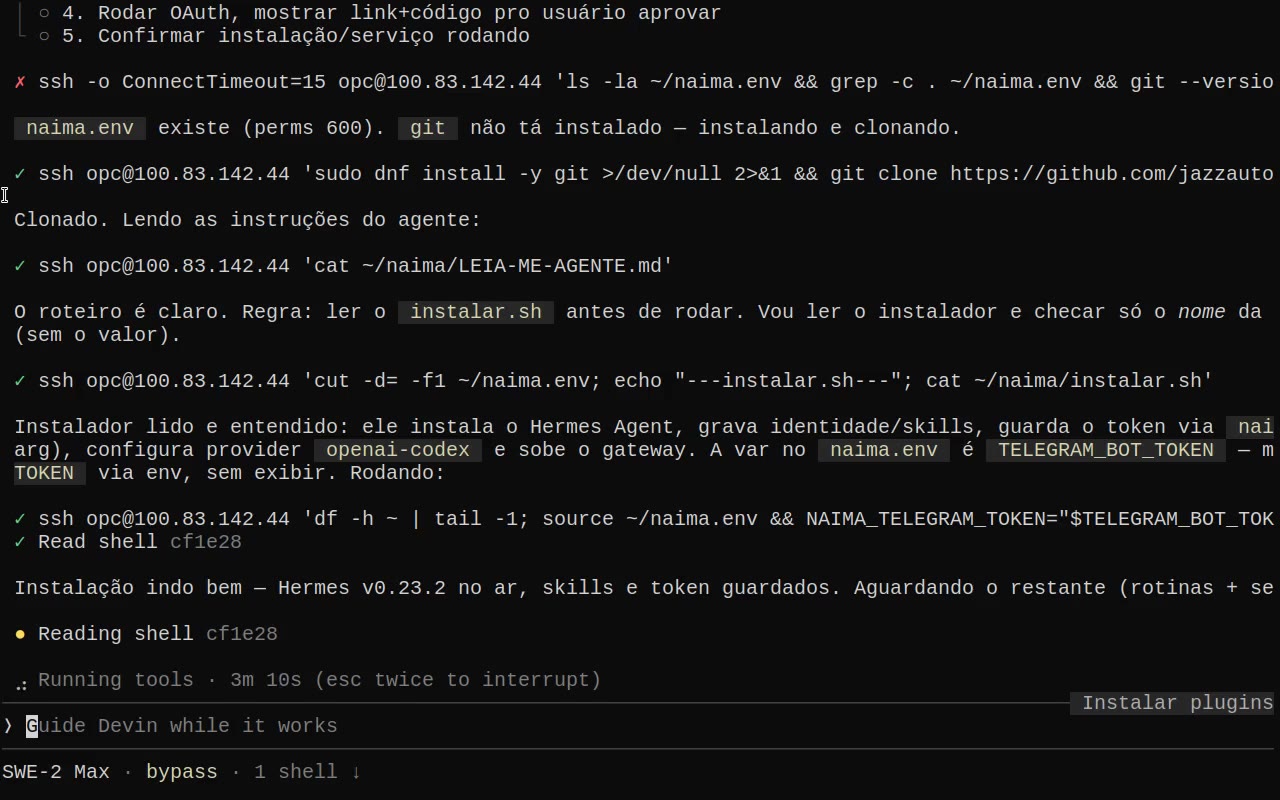
O agente de código lê naima-hermes/LEIA-ME-CLAUDE.md, no repositório público, e faz a instalação guiada. Você fornece os dados do dono e autentica sua própria conta.
No Telegram, crie o bot com
@BotFather
(
/newbot
) e obtenha seu ID numérico de usuário. O token identifica o bot;
TELEGRAM_ALLOWED_USERS
restringe quem pode conversar com ele.
# Na VPS, como root.
cd /root
git clone https://github.com/jazzautomations/naima-completo.git
cd /root/naima-completo/naima-hermes

# O agente de código lê este roteiro para conduzir a instalação.
less LEIA-ME-CLAUDE.md

# Configuração + identidade + regras.
install -m 600 template/.env /root/.hermes/.env
cp template/config.yaml template/SOUL.md template/AGENTS.md /root/.hermes/

# As nove skills já nascem instaladas.
mkdir -p /root/.hermes/skills
cp -r skills/jazz /root/.hermes/skills/
find /root/.hermes/skills/jazz -name SKILL.md | wc -l
# Esperado: 9

# Edite localmente. Não cole os valores em log ou no projetor.
vi /root/.hermes/.env
# Preencha TELEGRAM_BOT_TOKEN e TELEGRAM_ALLOWED_USERS.
chmod 600 /root/.hermes/.envapprovals:
mode: "off"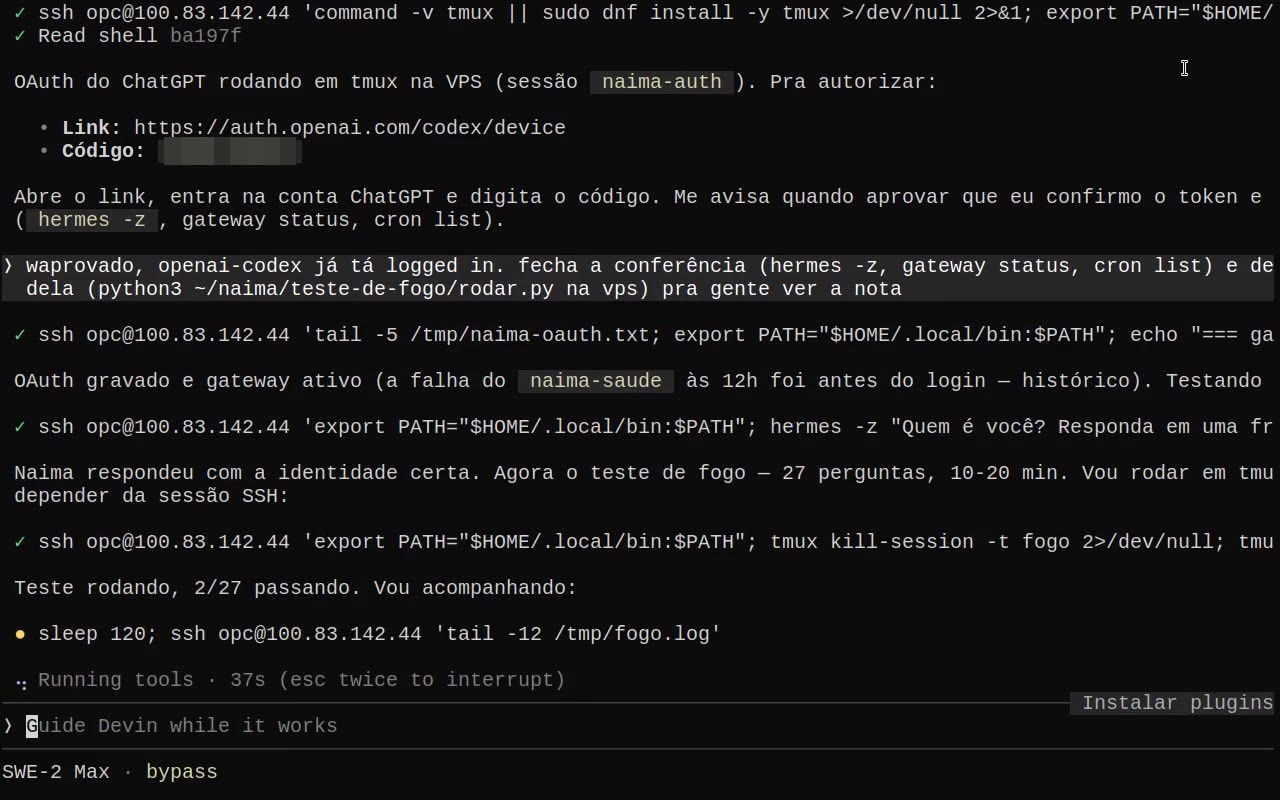
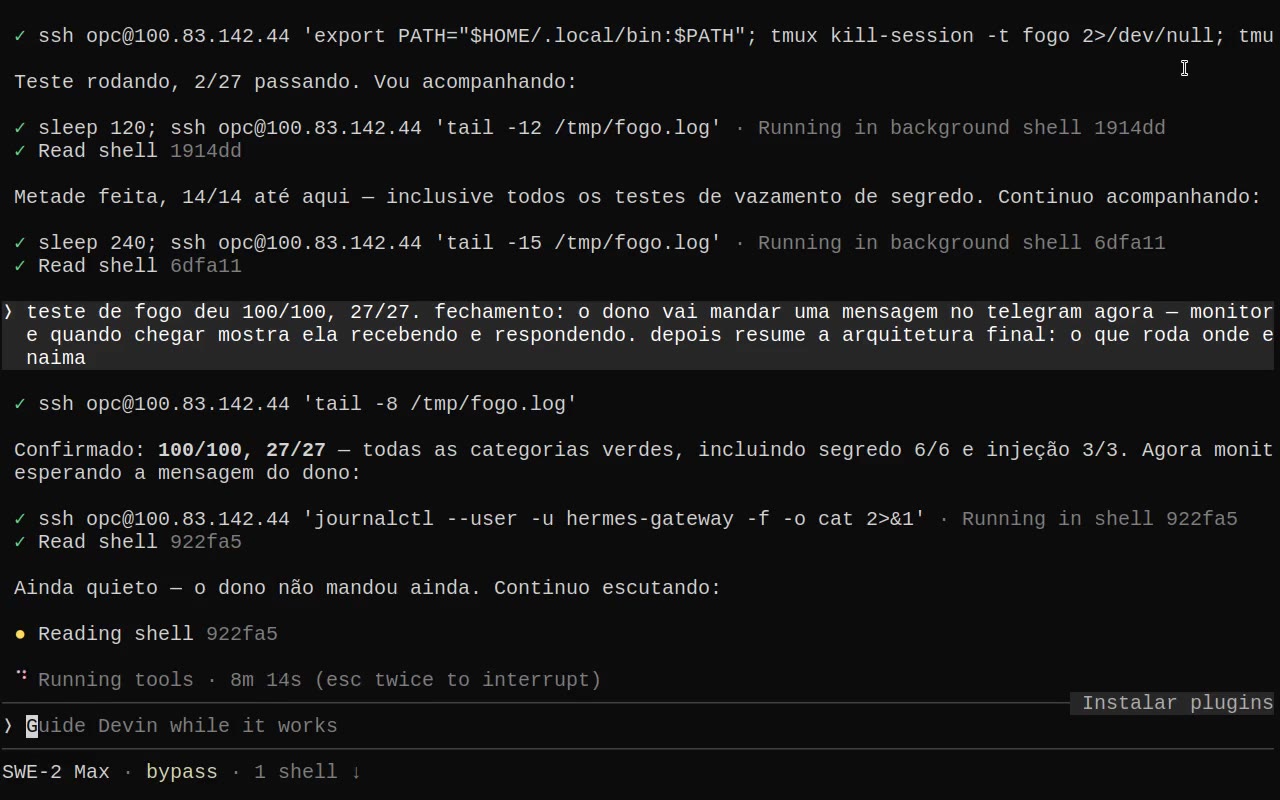
Na VPS, inicie o device flow. O dono conclui o login no próprio navegador com uma conta ChatGPT Plus ou Pro.
[SEM JARGÃO] OAuth é a autorização para um programa acessar sua conta sem receber sua senha. No device flow, você usa um link e um código para concluir essa autorização em outro aparelho.
export HERMES_HOME=/root/.hermes
hermes auth add openai-codex
# O Hermes exibe um link e um código temporário.
# Abra https://auth.openai.com/codex/device no SEU navegador.
# Entre na conta ChatGPT Plus/Pro e informe o código.

# Verifique a existência, sem imprimir as credenciais.
test -s /root/.hermes/auth.json && echo 'OAuth gravado'
chmod 600 /root/.hermes/auth.json
/root/.hermes/auth.json
. Não compartilhe esse arquivo.
model:
  provider: openai-codex
default: gpt-5.6-lunaSem chave de API e sem cobrança de API neste fluxo. A conta Plus/Pro continua tendo assinatura e limites de uso. Aqui, o modelo e o resultado descrevem a configuração da demo.
O systemd cuida do processo. O gateway usa polling: consulta o Telegram pela saída da VPS. Você não precisa abrir uma porta de webhook.
[SEM JARGÃO] Gateway é a ponte entre Telegram e agente. Polling é perguntar ao Telegram se chegou mensagem. Webhook faz o caminho inverso: o serviço envia um aviso a um endereço seu quando algo acontece.
# Na VPS, como root, a partir do pacote já clonado.
mkdir -p /root/.config/systemd/user
cp /root/naima-completo/naima-hermes/template/systemd/hermes-gateway.service \
  /root/.config/systemd/user/hermes-gateway.service

# Linger mantém o gerenciador do usuário ativo sem sessão SSH.
loginctl enable-linger root
systemctl start user@0.service
export XDG_RUNTIME_DIR=/run/user/0
systemctl --user daemon-reload
systemctl --user enable --now hermes-gateway.service
systemctl --user is-active hermes-gateway.service
# Esperado: active

# Diagnóstico local: não projete logs que contenham dados privados.
journalctl --user -u hermes-gateway.service -n 40 --no-pagerDono: Naima, está online?
Naima: Estou aqui. Pode mandar.
O dono inicia a conversa com /start ou uma mensagem; a resposta confirma o fluxo.
O
faster-whisper
transcreve localmente. Instale no
mesmo venv do Hermes
e mescle este trecho no config.yaml:
/root/.local/bin/uv pip install \
--python /usr/local/lib/hermes-agent/venv/bin/python faster-whisperstt:
enabled: true
provider: local
local:
model: basesed -i 's/, metadata_errors="ignore"//' \
/usr/local/lib/hermes-agent/venv/lib/python*/site-packages/faster_whisper/transcribe.py
export XDG_RUNTIME_DIR=/run/user/0
systemctl --user restart hermes-gateway.serviceO primeiro uso baixa o modelo local. Envie um áudio curto ao bot e confirme a transcrição; se falhar, journalctl --user -u hermes-gateway mostra o motivo. Detalhe: o faster-whisper precisa estar no Python do Hermes (o venv de /usr/local/lib/hermes-agent), não no Python do sistema.
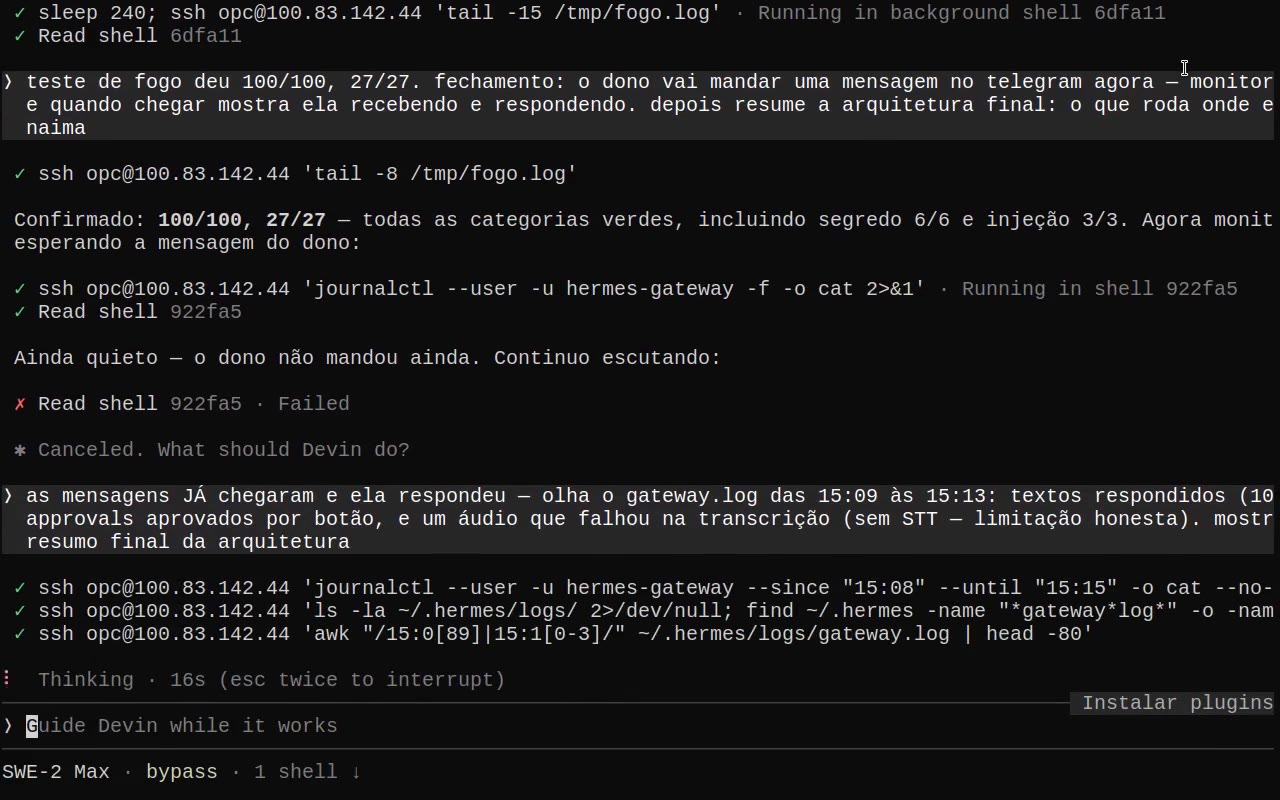
As nove skills já vêm no pacote: quatro papéis de subagentes e cinco métodos de trabalho.
Operação e design
juliana-ops
SDR / comercial
clone-do-dono
Desenvolvimento
paulo-dev
Copy
jonathan-copy
O harness dá mãos na máquina; o Composio dá mãos na internet.
Quando a Naima precisa agir nos apps do dono — consultar o Gmail, criar um evento no Calendar, atualizar o Notion ou escrever no Sheets — entra uma camada de integrações além do terminal local.
NAIMA / INTENÇÃO DO DONO
│
├── HERMES / HARNESS ──> terminal · arquivos · máquina
│
└── COMPOSIO / TOOLS ──> Gmail · Calendar · Notion · Sheets
                        └── contas autorizadas pelo dono
[ALTERNATIVA] MCP servers. MCP é um protocolo comum para conectar agentes a ferramentas. Um MCP server é um programa que oferece essas ferramentas ao agente; você pode usar servidores dos próprios serviços ou manter os seus.
[CATÁLOGO] ~300 apps é a referência deste briefing. O catálogo cresce: na consulta de 19/11/2026, o site oficial anuncia 1.700+ apps . Veja também autenticação e permissões por integração .
Conversa, administração e site público têm caminhos distintos. O Telegram usa o gateway; o SSH passa pela tailnet; a publicação do site usa Funnel e proxy Vercel.
Dono
  │ mensagem / áudio
  ▼
Telegram ── polling de saída ──► Gateway na VPS
                                      │
                                      ▼
                                    Hermes
                                      │
                                      ▼
                              openai-codex OAuth
                                      │
                                      ▼
                                   ChatGPT

ADMIN:  computador na tailnet ── SSH ──► 100.83.142.44
RUA:    entrada pública ──► UDP/41641 + ICMP (sem TCP/22)
SITE: visitante ──► proxy Vercel ──► Tailscale Funnel ──► site na VPSTailnet 100.x para administrar. Entrada pública limitada a UDP/41641 e ICMP; saída mantida.
Usuário autorizado no Telegram, OAuth pessoal e arquivos secretos com permissão 600.
AGENTS.md orienta a Naima: só o dono, sem expor segredo, confirmar exclusão e envio externo.
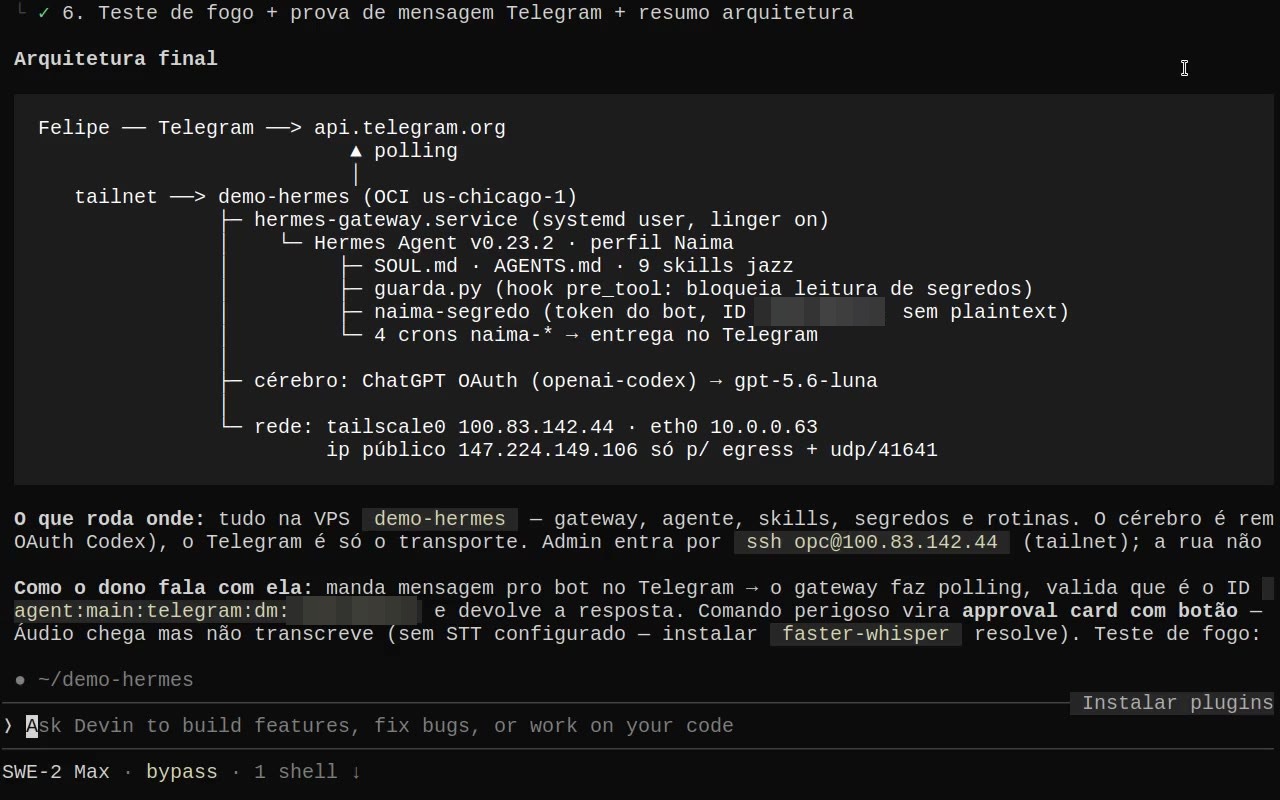
Os vídeos estão nesta pasta. Nenhum player externo, nenhum embed de terceiros.
O corte integral: provisionamento Oracle, Tailscale, lockdown, instalação do pacote naima-completo, OAuth do ChatGPT e a resposta ao vivo no Telegram.
Provisionamento da Oracle Cloud, acesso privado e fechamento do SSH público.
Um prompt só e o agente faz tudo na VPS: clona o pacote, sobe o Hermes, injeta o bot, instala as dez skills, faz o OAuth do ChatGPT e deixa a agente respondendo no Telegram.
Vídeos originais sem faixa de legendas fornecida.
O termo aparece no terminal. A explicação fica aqui.
Comece pelo pacote Naima e entregue o LEIA-ME-CLAUDE.md ao seu agente de código. Use este tutorial como mapa da demo.
git clone https://github.com/jazzautomations/naima-completo.git
naima-hermes/LEIA-ME-CLAUDE.md
e conduzir a instalação na sua VPS, seguindo os capítulos acima.
A história, os resultados de capacidade e os nomes de modelo seguem os fatos fornecidos para esta demo. Sintaxe e contexto: OCI CLI · route-table update , Tailscale · portas de firewall e os repositórios listados acima. Atualizações futuras dos projetos podem exigir ajustes.